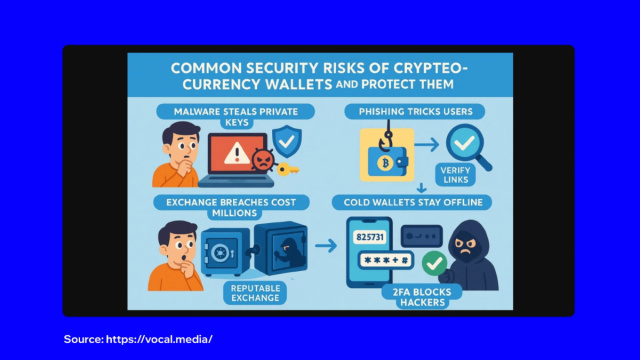
Un massiccio furto di criptovalute ha colpito l'exchange Bitget, sottraendo oltre 351 milioni di dollari e riaccendendo il tema della sicurezza degli asset digitali. L'episodio, uno dei più rilevanti dell'anno, vede l'ombra di gruppi hacker nordcoreani allungarsi sull'operazione. L'attacco, con trasferimenti non autorizzati dai wallet online, evidenzia la fragilità del perimetro tecnico degli exchange, dove liquidità, automazione e infrastrutture di firma coesistono.
L'attacco a Bitget: dettagli e sospetti
Bitget ha sospeso i prelievi dopo movimenti anomali dai propri hot wallet, portafogli per la liquidità, rassicurando gli utenti con un fondo di protezione da circa 464 milioni di dollari.
La CEO Gracy Chen ha collegato l'attacco a modelli operativi già osservati in precedenti operazioni attribuite alla Corea del Nord. Questi gruppi sono da anni associati a campagne mirate contro il settore crypto, impiegando tecniche sofisticate che combinano compromissione infrastrutturale, riciclaggio on-chain e rapidi passaggi tra diverse blockchain per ostacolare la tracciabilità dei fondi.
La ricostruzione tecnica dell'incidente
La violazione ha interessato i wallet hot e warm dell'exchange, con una stima di circa 351,6 milioni di dollari sottratti. Bitget ha rilevato l'attacco tramite i propri sistemi di sicurezza, attivando indagini con forze dell'ordine e specialisti di cybersecurity come Mandiant e SlowMist.
Il prodotto Bitget Wallet, self-custodial e separato dall'exchange principale, non è stato coinvolto. La ricostruzione tecnica suggerisce che il punto critico dell'attacco risieda in un sistema backend dell'infrastruttura wallet, sfruttato per falsificare dati di transazione e attivare il processo di autorizzazione. Ciò evidenzia come il rischio si estenda oltre la custodia delle chiavi private, ai sistemi che governano legittimità ed esecuzione delle transazioni.