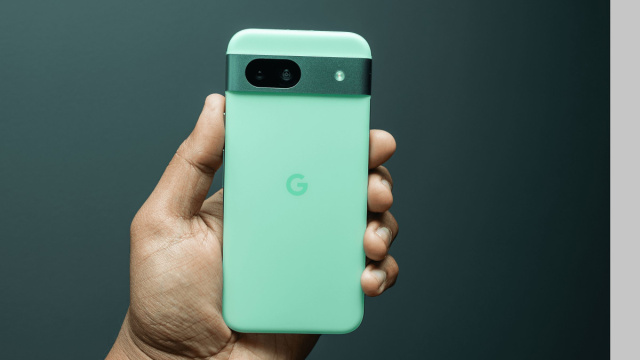
La sicurezza degli smartphone torna al centro dell’attenzione con la correzione di una nuova vulnerabilità zero-day Pixel da parte di Google, inclusa negli aggiornamenti di settembre 2026. La falla, identificata come CVE-2026-58704, riguarda specificamente il modem dei dispositivi Pixel ed è stata sfruttata in attacchi limitati e mirati. L’aspetto più preoccupante di questa minaccia non è solo la sua natura di bug già attivo prima della patch, ma soprattutto la modalità di attacco: una compromissione potenzialmente zero-click, che non richiede alcuna interazione da parte dell’utente, come l’apertura di un file o il clic su un link.
Il modem: un punto critico per la sicurezza
Il modem è un componente fondamentale che consente allo smartphone di stabilire comunicazioni con le reti cellulari e di gestire le connessioni dati. Data la sua posizione intermedia tra il dispositivo e l’infrastruttura di rete, una vulnerabilità a questo livello può avere implicazioni particolarmente gravi. Nel caso della vulnerabilità zero-day Pixel, il difetto poteva permettere una escalation di privilegi, ovvero l’ottenimento di accessi più ampi rispetto a quelli normalmente consentiti al componente compromesso.
In pratica, un attacco di questo tipo è in grado di superare le barriere di isolamento, note come sandbox, progettate per confinare le operazioni del modem rispetto al resto del sistema operativo.
Google non ha divulgato informazioni su chi abbia sfruttato questa vulnerabilità né ha fornito dettagli sugli obiettivi specifici degli attacchi. Questa prassi è comune per evitare che la diffusione di dettagli tecnici possa facilitare ulteriori abusi prima che la maggior parte dei dispositivi sia stata aggiornata.
Le patch di settembre e il quadro tecnico
Gli aggiornamenti di sicurezza per i dispositivi Pixel rilasciati a settembre 2026 hanno corretto un totale di 110 vulnerabilità, tra cui la critica CVE-2026-58704. Questa falla è stata descritta come un problema ad alta gravità all’interno del sottocomponente Modem, causato da controlli di autorizzazione e meccanismi di protezione non adeguati.
Lo sfruttamento della vulnerabilità poteva avvenire da una rete adiacente e, come detto, senza alcuna interazione da parte dell’utente. Questa caratteristica rende la minaccia particolarmente insidiosa, poiché riduce drasticamente i segnali visibili che potrebbero allertare la vittima. Il bollettino di sicurezza include inoltre numerose altre vulnerabilità, tra cui difetti di esecuzione di codice da remoto e di escalation di privilegi, classificati come critici o ad alta gravità.
Attacchi zero-click: una minaccia silenziosa
Il termine zero-click identifica una categoria di attacchi in cui la vittima non è tenuta a compiere alcuna azione esplicita per essere compromessa. Questa modalità rende gli attacchi estremamente difficili da rilevare per l'utente, evidenziando la necessità di mantenere i dispositivi costantemente aggiornati per proteggersi da minacce avanzate che operano in modo quasi invisibile.