Il recente furto da 6,3 miliardi di dollari subito da Binance segna un punto di svolta critico per la sicurezza della crypto economy. L'attacco, attribuito a gruppi di hacking nordcoreano, non sorprende per le sue modalità: ha sfruttato tattiche già note, come falsi profili social, identità credibili e l'esca di un'offerta di lavoro. Ciò che rende il caso particolarmente rilevante non è solo l'entità del danno, ma la prevedibilità dell'azione. Ricercatori e autorità avevano infatti segnalato da anni l'uso sistematico del reclutamento fittizio come vettore d'attacco contro aziende del settore cripto e tecnologico.
Il Falso Colloquio come Chiave d'Accesso
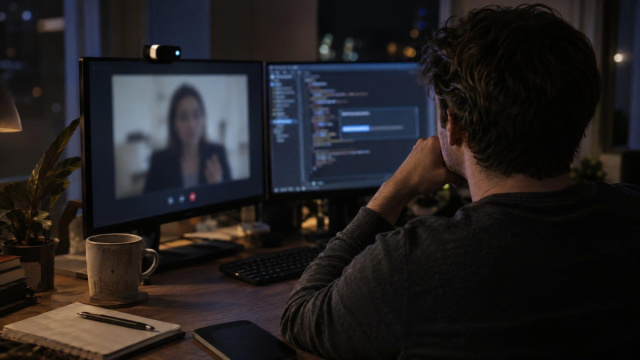
La dinamica operativa dell'attacco ha rivelato un dettaglio decisivo: un ingegnere software è stato indotto, durante un presunto colloquio tecnico, a scaricare codice contenente malware. Questa prassi, apparentemente comune nel mondo dello sviluppo dove test e repository condivisi sono all'ordine del giorno, si è trasformata in una porta d'accesso privilegiata ai sistemi interni di Binance. L'operazione è stata descritta come estremamente sofisticata, capace di aggirare le difese esistenti e di sfruttare conoscenze organizzative acquisite tramite precedenti tentativi di compromissione.
Questa strategia rende l'hacking nordcoreano particolarmente insidioso e difficile da intercettare.
Non si basa sulla forzatura immediata di una vulnerabilità tecnica, ma sulla costruzione di un rapporto di fiducia. L'obiettivo non è unicamente la macchina o il software, bensì l'intero processo lavorativo e l'elemento umano. Un semplice colloquio, un messaggio su una piattaforma social, una prova di coding o un pacchetto software diventano così anelli cruciali in una complessa catena di compromissione.
Tattiche Note e Obiettivi Privilegiati
Le tattiche impiegate, attribuite ai gruppi nordcoreani, non rappresentano una novità per gli esperti di sicurezza. Da tempo, diverse società collegano campagne mirate contro exchange, sviluppatori e infrastrutture blockchain a gruppi specializzati nel furto di asset digitali.
In questo contesto, le criptovalute si configurano come un obiettivo ideale: sono intrinsecamente liquide, operano su scala globale e sono trasferibili attraverso reti che risultano complesse da presidiare in tempo reale.
Sebbene l'FBI e società terze di cybersecurity abbiano collegato l'operazione a gruppi statali nordcoreani, con Pyongyang che ha negato ogni coinvolgimento, il quadro tecnico dell'attacco appare coerente con le campagne osservate in passato. L'uso di malware, il social engineering mirato, lo studio approfondito dei ruoli interni e la rapidità nell'esfiltrazione dei fondi sono elementi ricorrenti che caratterizzano queste operazioni.
La Necessità di un Nuovo Modello di Sicurezza Crypto
Il caso Binance mette in luce un limite strutturale significativo nelle attuali strategie di difesa: molte misure di sicurezza sono concepite per bloccare intrusioni evidenti, ma sono meno efficaci nel riconoscere una compromissione lenta e basata su relazioni umane. Se un dispositivo di lavoro, come un laptop, può diventare il punto d'ingresso verso strumenti interni, infrastrutture di wallet o ambienti operativi sensibili, il problema trascende la semplice protezione antivirus. È imperativo adottare un approccio che preveda una segmentazione più rigida dei sistemi e una verifica continua delle credenziali e dei processi, per proteggere efficacemente l'integrità e la sicurezza della crypto economy.