La Commissione Europea ha rilevato il 22 ottobre 2026 una campagna informatica generata tramite intelligenza artificiale, confermata il 26 ottobre dopo una prima indagine. Il 19 novembre 2026, un portavoce dell'esecutivo Ue ha fornito aggiornamenti, precisando che l'attribuzione dell'attacco è ancora in fase di accertamento.
In via precauzionale, diverse applicazioni sono state temporaneamente disattivate; la maggior parte è stata ripristinata. Questa misura è stata collegata alla campagna informatica di ottobre, confermando le anticipazioni media del 19 novembre 2026.
Indagini e sicurezza dei dati
Le indagini per stabilire l'attribuzione dell'attacco sono "ancora in corso". L'identificazione dei responsabili della campagna informatica rimane un punto non concluso. L'esecutivo Ue ha distinto l'individuazione dell'attività illecita (22 ottobre 2026), la conferma post-indagine (26 ottobre 2026) e le verifiche tuttora aperte sull'origine dell'operazione.
Sul fronte dei dati, il portavoce ha dichiarato: "Non abbiamo riscontrato prove di una violazione dei dati che abbia interessato il personale della Commissione nel complesso". Questa precisazione riguarda l'intero personale e accompagna l'indicazione sulle applicazioni disattivate temporaneamente per precauzione.
Il ruolo della Commissione europea
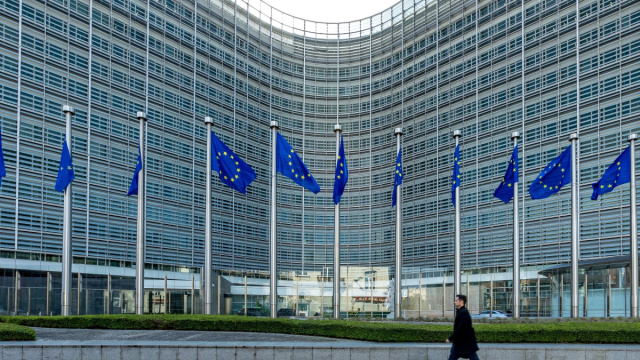
La Commissione europea è l'organo esecutivo dell'Unione europea, responsabile di proporre nuove leggi, monitorarne l'attuazione e gestire il bilancio dell'Ue. L'istituzione assicura inoltre l'applicazione corretta delle norme negli Stati membri, negozia accordi internazionali e rappresenta gli interessi dell'Unione a livello globale.
Con un Collegio di 27 commissari e strutture amministrative articolate in dipartimenti, servizi e agenzie, la sicurezza informatica della Commissione è cruciale per la sua operatività e la fiducia nelle istituzioni europee.