La refrigerazione industriale è ormai pienamente inclusa nel perimetro della cybersicurezza. Non si tratta più soltanto di proteggere server, dati o applicazioni cloud: un allarme diffuso negli Stati Uniti da CISA, FBI e altri dipartimenti federali segnala una minaccia informatica persistente contro freezer commerciali, celle frigorifere e sistemi di monitoraggio della catena del freddo. Gli attacchi hanno preso di mira sistemi connessi a internet utilizzati in supermercati, strutture di stoccaggio, basi militari e almeno una banca del sangue, evidenziando quanto sia ormai labile il confine tra incidente digitale e impatto fisico concreto.
Dai controller esposti al rischio operativo
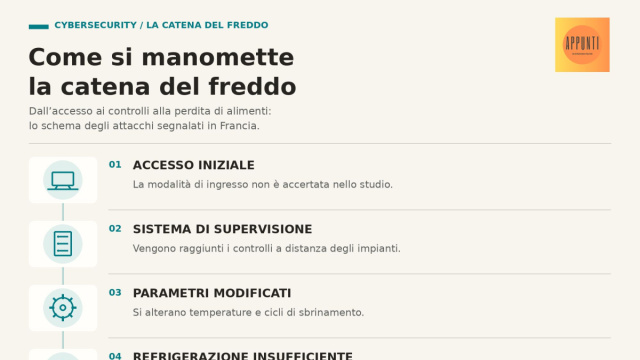
Il punto critico di questa vulnerabilità riguarda i controller elettronici di temperatura e refrigerazione commerciale, spesso accessibili da remoto. Questi dispositivi, concepiti per semplificare la manutenzione e il monitoraggio, possono trasformarsi in una porta d’ingresso per gli attaccanti se rimangono pubblicamente esposti, non vengono aggiornati regolarmente o sono protetti da credenziali deboli. In caso di compromissione, un aggressore potrebbe alterare le temperature, forzare cicli di riscaldamento o sbrinamento, causando danni materiali significativi, perdita di inventario, rischi di incendio e una riduzione della vita utile degli impianti.
La refrigerazione industriale rappresenta, in questo contesto, un caso esemplare di sicurezza cyber-fisica: un comando impartito attraverso la rete può modificare la conservazione di alimenti, farmaci, sangue o altri prodotti deperibili. Il danno non è quindi astratto, ma direttamente misurabile in termini di scarti, fermo operativo, costi assicurativi aggiuntivi e potenziali rischi sanitari per la popolazione.
Il quadro internazionale degli attacchi
La minaccia si estende a livello internazionale, con episodi recenti verificatisi sia negli Stati Uniti che in Europa. Tra questi si annoverano malfunzionamenti su unità di refrigerazione presenti in basi militari americane, un attacco in Francia che ha causato danni economici rilevanti e una nuova ondata che avrebbe coinvolto oltre cento negozi europei.
Questa dinamica suggerisce che il problema non sia circoscritto a una singola azienda o a un solo Paese, ma riguardi una categoria di infrastrutture ampiamente diffuse e spesso gestite con logiche più industriali che strettamente informatiche.
Il governo statunitense non ha attribuito ufficialmente questi attacchi a un gruppo specifico. Tuttavia, la valutazione operativa è chiara: ogni organizzazione che fa affidamento su sistemi di refrigerazione e monitoraggio deve considerarsi un potenziale bersaglio. Si tratta di un significativo cambio di prospettiva, che sposta l’attenzione della cybersecurity dalle funzioni IT centrali agli impianti periferici, ai punti vendita, ai magazzini e alle reti di facility management.
Fattori di vulnerabilità della catena del freddo
La vulnerabilità della refrigerazione industriale scaturisce da una combinazione di fattori, tra cui dispositivi installati molti anni fa e firmware non aggiornati. Questi elementi contribuiscono a creare un ambiente meno resiliente agli attacchi informatici moderni.