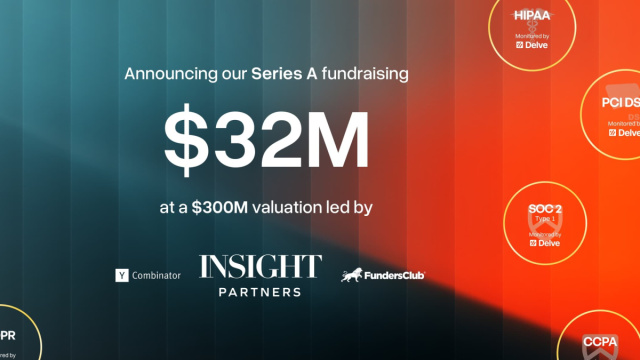
Delve, startup della compliance sostenuta da Y Combinator e valutata 300 milioni di dollari dopo un round Serie A da 32 milioni guidato da Insight Partners, ha disattivato il pulsante “book a demo” sul proprio sito. Parallelamente, Insight Partners ha rimosso un articolo che ne celebrava il potenziale innovativo nell’automatizzare la compliance aziendale. Questo gesto è interpretato come un chiaro segnale di distanziamento degli investitori a seguito di gravi accuse di frode operativa.
Le gravi accuse del whistleblower "DeepDelver"
Le accuse sono state mosse da un whistleblower anonimo, noto come “DeepDelver” ed ex cliente di Delve, tramite un articolo su Substack.
Secondo quanto riportato, Delve avrebbe fabbricato evidenze di riunioni del consiglio, test e processi mai avvenuti, spingendo i clienti ad accettare prove false o a gestire la compliance in modo quasi esclusivamente manuale, con scarso supporto dell'AI. Si menzionano anche firme di auditor precompilate e l’uso di modelli quasi identici per la maggior parte dei report SOC 2 (493 su 494), distinti solo per logo, firma e nome del cliente. Le società di audit citate, Accorp e Gradient Certification, sarebbero opache, riconducibili a un unico gruppo operativo in India, ma mascherate da entità statunitensi fittizie. Se confermate, tali circostanze delineerebbero una frode strutturale che avrebbe esposto centinaia di clienti a rischi legali, anche ai sensi di normative come GDPR e HIPAA.
Le repliche e le smentite di Delve
In risposta, Delve ha dichiarato di non emettere direttamente certificati di compliance, bensì di fornire una piattaforma di automazione per la raccolta e la messa a disposizione dei dati agli auditor indipendenti accreditati. L’azienda afferma inoltre di offrire template per documentare i processi e di lasciare ai clienti la scelta del revisore. Le denunce sono state etichettate come “fuorvianti” e ricche di “numerose inaccuratezze”. Tuttavia, nonostante queste smentite, la rimozione dell'articolo di Insight Partners e la sospensione delle demo suggeriscono forti tensioni e un tentativo di contenimento del danno reputazionale.
Implicazioni per clienti, investitori e il settore
Il caso Delve evidenzia profonde criticità nel settore della compliance automatizzata. La promessa di ottenere “SOC 2 in giorni” si scontra con il rischio di report fasulli e spesso precompilati, riducendo la compliance a un mero esercizio cosmetico. I clienti coinvolti potrebbero ora affrontare indagini approfondite, azioni legali e la necessità di ottenere certificazioni alternative reali. Anche gli investitori rischiano contestazioni sulla due diligence pre-finanziamento, in un contesto in cui la fiducia nella startup era l'asset principale.
Questo episodio funge da campanello d'allarme per l'intero ecosistema della compliance-as-a-service.
Esso mette in luce il rischio sistemico derivante da soluzioni che semplificano eccessivamente processi regolamentari complessi per finalità di marketing, senza integrare robusti meccanismi di verifica indipendenti. La fiducia nel sistema si fonda su controlli rigorosi, trasparenza e responsabilità, non sulla mera velocità.
AI e compliance: tra promesse e realtà
Delve si era proposta come piattaforma AI-native, capace di ridurre drasticamente il lavoro manuale nella compliance, integrandosi con strumenti come GitHub, AWS o Slack e intervenendo proattivamente sulle falle di sicurezza. Tali promesse, precedentemente sostenute anche da Insight Partners, si confrontano ora con indizi che suggeriscono un ecosistema più orientato al marketing che all'affidabilità operativa.
Questa vicenda delude le aspettative riposte in un sottosettore cruciale della digitalizzazione aziendale, dove l'automazione dovrebbe rafforzare sicurezza e governance, non minarne le fondamenta. Emerge un interrogativo fondamentale: fino a che punto l'AI può supportare compliance sensibili senza replicare superficialmente processi complessi, e come si può garantirne l'operato in buona fede?
Nella dinamica attuale, caratterizzata da denunce pubbliche, un visibile distanziamento degli investitori e un mercato potenzialmente danneggiato, si impone l'urgenza di riconsiderare le verifiche strutturali. Le aziende clienti dovrebbero attivare immediatamente audit indipendenti, mentre gli investitori sono chiamati a esaminare approfonditamente le startup che promettono compliance "lampo". Il futuro della compliance automatizzata dipenderà dalla trasparenza e non dalle scorciatoie.