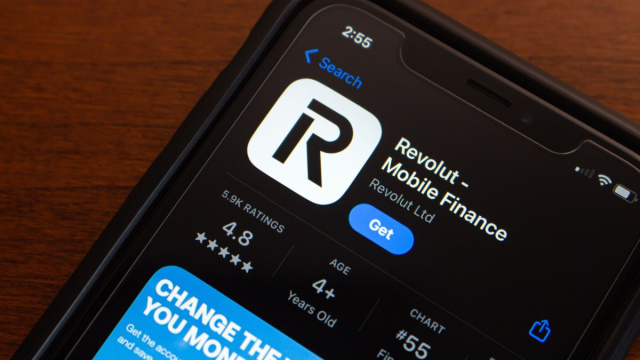
A Londra, il 16 settembre 2026, un gruppo di hacker denominatosi iamnotavillain ha rivendicato una violazione di dati collegata alla banca digitale britannica Revolut. Il gruppo, contattato dal Financial Times via Telegram, sostiene di aver ottenuto dati riservati di quasi 700 clienti dopo la compromissione di un sistema di posta elettronica certificata (PEC) del Ministero dell’Interno italiano.
La rivendicazione include anche circa 147 gigabyte di dati interni delle forze dell’ordine italiane. Secondo la ricostruzione, gli hacker si sarebbero finti agenti per mesi, chiedendo alla banca indirizzi, numeri di telefono e cronologie delle transazioni.
Dati coinvolti e modalità dell'attacco
Revolut ha confermato il coinvolgimento di circa 680 clienti europei in richieste fraudolente, riconducibili a comunicazioni da un dominio istituzionale autentico. L’azienda ha precisato che i fondi dei clienti non sono stati toccati e che i sistemi della banca digitale non sarebbero stati violati direttamente.
Tra le informazioni ottenute figurano documenti d’identità, indirizzi, fotografie per la verifica, dati degli account e cronologie delle transazioni, comprese quelle in criptovalute. La casella Pec compromessa è ricondotta alla Prefettura di Reggio Calabria e al dominio pec.interno.it, usata per legittimare le richieste di accesso ai dati.
Le indagini in Italia
La Procura della Repubblica di Reggio Calabria ha aperto un’inchiesta per intrusione in un sistema informatico di pubblico interesse. Gli investigatori non hanno certezza che un computer della Prefettura o del Viminale sia stato compromesso. Il Garante per la Privacy ha avviato verifiche su eventuali falle nei sistemi di accesso delle banche italiane, invitando i responsabili della protezione dati a controllare i propri sistemi e segnalare vulnerabilità. L’Autorità ha inoltre avviato uno scambio di informazioni con l’omologa autorità lituana, sede legale principale di Revolut.