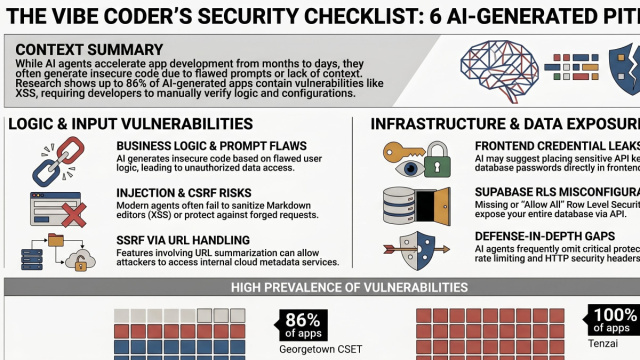
La rapida diffusione di applicazioni sviluppate con strumenti di vibe coding sta riaccendendo i riflettori su una vulnerabilità persistente nella sicurezza cloud: la presenza di database esposti, configurazioni di sicurezza lacunose e la conseguente accessibilità non autorizzata di dati personali. Una recente indagine ha rivelato che migliaia di database ospitati sulla piattaforma Supabase contengono informazioni sensibili pubblicamente accessibili. La questione non riguarda esclusivamente la piattaforma tecnologica, ma evidenzia piuttosto le criticità derivanti dall'interazione tra l'elevata velocità di sviluppo, l'automazione generativa e una comprensione insufficiente delle configurazioni di sicurezza.
Esposizioni di dati su Supabase
Una ricerca approfondita ha identificato circa 16.000 database Supabase con diverse forme di dati personali esposti. Tra le informazioni accessibili figurano nomi, indirizzi, numeri di telefono, password, token di autenticazione e altri dati collegati a svariati servizi. Le implicazioni sono particolarmente gravi, poiché queste esposizioni riguardano talvolta progetti estremamente sensibili, che spaziano dalle comunicazioni private ai servizi di immigrazione, e persino database collegati a enti pubblici o infrastrutture impiegate in attività illecite.
A tal proposito, è stato dichiarato che i progetti sulla piattaforma sono secure by default, richiamando il principio della responsabilità condivisa.
Questo significa che, sebbene la piattaforma offra strumenti e configurazioni di base per la sicurezza, la gestione e la protezione dei dati rimangono in carico ai clienti. Tale distinzione è cruciale, ma non risolve la sfida operativa: quando una tecnologia viene adottata da sviluppatori con minore esperienza o da team che si affidano pesantemente a codice generato tramite intelligenza artificiale, la percezione della sicurezza può discostarsi significativamente dalla realtà effettiva.
L'impatto del vibe coding sulla sicurezza
Un'analisi quantitativa indipendente ha fornito un quadro dettagliato di questo scenario. Tra il 17 dicembre 2025 e il 4 agosto 2026, sono state esaminate 1.215 scansioni relative a 1.119 applicazioni web sviluppate rapidamente, spesso con l'ausilio di strumenti di AI coding.
I risultati sono significativi: tra le 359 applicazioni che utilizzavano Supabase, ben 141 – corrispondenti al 39,3% del totale – presentavano almeno una vulnerabilità legata alla row-level security o altre forme di esposizione dati che avrebbero potuto consentire accessi e letture non autorizzate.
La row-level security (RLS) rappresenta un meccanismo fondamentale per limitare l'accesso alle singole righe di una tabella, basandosi su regole precise, come l'identità del proprietario del dato. Tuttavia, la criticità emerge quando queste policy di sicurezza sono assenti, disabilitate o configurate in modo eccessivamente permissivo. Ad esempio, una policy progettata per concedere l'accesso a "qualsiasi utente autenticato" può rivelarsi inefficace e fragile se l'applicazione consente sessioni anonime.
In tali circostanze, l'autenticazione non è sufficiente a garantire che l'utente abbia effettivamente il diritto di leggere il dato specifico, rendendolo di fatto pubblicamente accessibile e compromettendo la riservatezza delle informazioni.