La sicurezza dell'AI non è più un tema relegato ai laboratori di ricerca o ai comitati etici, ma si afferma come una condizione industriale imprescindibile per lanciare prodotti sul mercato. Il programma di TechCrunch Disrupt 2026, che si terrà dal 13 al 15 ottobre al Moscone West di San Francisco, evidenzia chiaramente questa transizione. Le sessioni dedicate a Claude, agli agenti AI, al cloud enterprise, ai sistemi autonomi e alla robotica testimoniano un passaggio cruciale: l'intelligenza artificiale si integra in processi, veicoli e infrastrutture dove l'errore non è più soltanto software, ma assume risvolti operativi, economici e, in alcuni casi, fisici.
Dalla sperimentazione alla produzione enterprise
Uno degli aspetti più significativi riguarda Anthropic e l'adozione di Claude nelle aziende. La sessione con Cat de Jong, responsabile Applied AI di Anthropic, affronta una questione concreta: perché alcune imprese riescono a trasformare l'AI in valore misurabile, mentre altre rimangono bloccate in lunghe fasi di sperimentazione? Questo interrogativo è fondamentale per i fondatori che sviluppano soluzioni per il settore enterprise. La sfida non risiede unicamente nella qualità del modello, ma nella capacità di integrarlo in workflow critici, con controlli rigorosi, chiare responsabilità e metriche adeguate.
In questa prospettiva, la sicurezza dell'AI si identifica sempre meno con un insieme di principi astratti e sempre più con pratiche verificabili: la validazione dei risultati, la gestione dei permessi, la tracciabilità delle decisioni e la capacità di interrompere un sistema quando produce output inattesi.
Senza l'implementazione di questi elementi, anche il modello più avanzato rischia di rimanere confinato alla sola fase dimostrativa.
Agenti AI e cloud: nuove architetture per la sicurezza
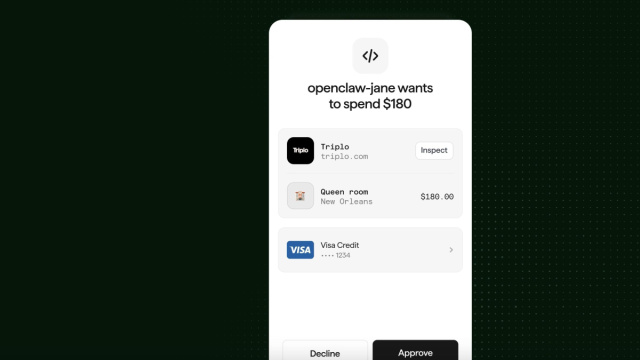
Il secondo pilastro è la sicurezza degli agenti AI. TechCrunch pone l'accento su una sessione con Okta e NanoCo, sottolineando come un agente in grado di operare all'interno dei sistemi aziendali introduca rischi differenti rispetto a quelli di una comune applicazione. Non è più sufficiente interrogarsi su chi accede a un software; è essenziale comprendere cosa un agente possa fare, con quali privilegi, su quali dati e con quale grado di autonomia.
Il quadro si amplia con la partecipazione di OpenAI, Databricks, AWS, Luta Security e 1Password all'AI Stage.
Il messaggio è univoco: l'AI enterprise richiede nuove forme di governance, osservabilità e sicurezza cloud. Se i modelli prendono decisioni autonome all'interno di sistemi sensibili, i framework tradizionali risultano insufficienti. È necessaria un'architettura capace di monitorare il comportamento, il contesto e l'intera catena decisionale.
Dalla robotica ai veicoli autonomi: l'AI che esce dallo schermo
Il tema diventa ancora più critico nell'ambito della cosiddetta physical AI, dove l'intelligenza artificiale interagisce direttamente con il mondo reale. Questo include settori come la robotica e i veicoli autonomi, in cui le implicazioni di un malfunzionamento possono avere conseguenze fisiche dirette e significative, ben oltre il mero errore software. La necessità di costruire sistemi intrinsecamente sicuri e affidabili è quindi prioritaria.