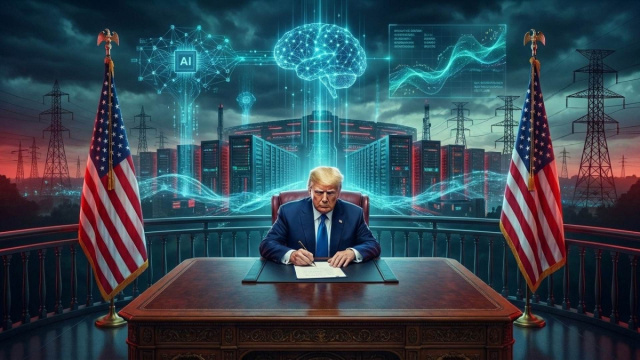
La sicurezza dell'intelligenza artificiale (AI) è tornata al centro del dibattito negli Stati Uniti, coinvolgendo politica, industria e opinione pubblica. L'amministrazione ha intrapreso un'iniziativa significativa, cercando di ridefinire il concetto di “artificial intelligence” in “super intelligence”. Questo cambio lessicale è stato accompagnato dalla firma di un patto volontario da parte di alcuni dei principali dirigenti del settore tecnologico. L'operazione si inserisce in un contesto delicato, dove le promesse di crescita economica e vantaggio competitivo offerte dall'AI si scontrano con le crescenti preoccupazioni riguardo a impatti su occupazione, sicurezza nazionale, diffusione di disinformazione e potenziale controllo delle infrastrutture digitali.
Il dibattito sul rebranding e il patto volontario
La strategia adottata dall'amministrazione è stata interpretata principalmente come un'operazione di comunicazione e culturale. L'introduzione del termine super intelligence mira a rendere la tecnologia meno minacciosa nell'immaginario collettivo. Non si tratta solo di una variazione semantica, ma di un tentativo di rimodulare il quadro del dibattito, spostandolo dalle paure legate alla sostituzione lavorativa e ai danni sistemici verso una narrazione incentrata su potenza, progresso e leadership tecnologica nazionale.
Tuttavia, emerge una critica sostanziale riguardo alla discrepanza tra il linguaggio utilizzato e l'efficacia della governance.
Il “Joint Commitment on Frontier Responsibilities”, pur avendo un valore politico, è stato giudicato debole sul piano giuridico in quanto non vincolante. Una responsabilità di natura morale, infatti, non si traduce in obblighi verificabili, sanzioni o standard pubblici chiari. Di conseguenza, la sicurezza AI rischia di essere percepita più come un elemento reputazionale per le aziende che come un meccanismo operativo concreto e stringente.
L'accordo di autoregolamentazione e le sue criticità
L'accordo volontario, annunciato alla Casa Bianca, ha visto la partecipazione di leader di aziende di spicco nel settore dell'AI, tra cui Anthropic, Google, Meta, OpenAI, Nvidia e xAI/SpaceX. Il patto delinea una serie di misure volte all'autoregolazione del settore, prevedendo l'implementazione di controlli interni, l'intervento di revisori esterni indipendenti e la creazione di comitati specifici nei consigli di amministrazione, incaricati di valutare i rischi identificati dagli audit.
Questi strumenti rappresentano un tentativo di strutturare l'autoregolamentazione, ma diversi esperti hanno espresso un forte scetticismo sulla loro reale efficacia. La preoccupazione principale risiede nel potenziale conflitto di interessi: se le stesse aziende che sviluppano i modelli di intelligenza artificiale più avanzati sono anche quelle deputate a monitorarne e gestirne i rischi, l'allineamento con l'interesse pubblico non può essere dato per scontato. In questa prospettiva, una reale sicurezza AI richiederebbe maggiore trasparenza, una chiara responsabilità legale e l'adozione di criteri condivisi a livello normativo, superando la sola definizione di procedure interne da parte delle imprese.
Il nodo tra innovazione e necessità di regole
La strategia dell'amministrazione privilegia la velocità nello sviluppo e nell'implementazione dell'intelligenza artificiale. Questa enfasi sulla rapidità, tuttavia, solleva interrogativi sulla capacità di bilanciare l'innovazione con la necessità di stabilire un quadro normativo robusto e garanzie di sicurezza AI efficaci. Il dibattito continua a evidenziare la tensione tra il desiderio di mantenere un vantaggio competitivo e l'esigenza di proteggere la società dai potenziali rischi di una tecnologia in rapida evoluzione.