Con l'introduzione di macOS 27.3, Apple ridefinisce i controlli di privacy e sicurezza, affrontando la crescente interazione tra applicazioni, dati locali e l'emergere degli agenti AI. Le novità non mirano a eliminare le autorizzazioni avanzate, ma a renderle più granulari, trasparenti e consapevoli per l'utente, come anticipato dal titolo originale "macOS 27.3: nuovi controlli privacy per agenti AI e app Mac critica" e dal sottotitolo "Apple ridisegna Full Disk Access e permessi di sistema per rendere più visibili i rischi delle app autonome su Mac".
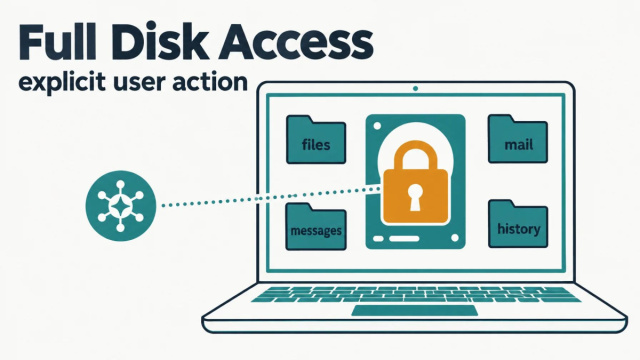
Il cuore di questo aggiornamento risiede nella necessità di gestire i rischi derivanti da applicazioni che richiedono accessi estesi, in particolare il Full Disk Access. Questo permesso, se concesso senza restrizioni, permette a un'applicazione di accedere a una vasta gamma di dati sensibili sul Mac, inclusi documenti personali, messaggi, contatti e fotografie. La posizione di Apple è chiara: l'utente deve avere piena consapevolezza delle implicazioni e delle protezioni che vengono bypassate prima di autorizzare un accesso così profondo.
La trasformazione dei permessi di sistema
Il contesto è mutato: mentre le applicazioni tradizionali richiedevano permessi per funzioni specifiche, gli agenti AI sono in grado di operare in modo trasversale, automatizzando azioni, aprendo altre applicazioni e interpretando contenuti locali.
Per questo, macOS 27.3 sposta l'attenzione da una fiducia implicita a una decisione esplicita, offrendo controlli più comprensibili e facilmente reversibili.
Il Full Disk Access non viene rimosso, ma il suo processo di concessione è stato significativamente revisionato per renderlo più selettivo. Gli utenti potranno continuare a concederlo per software essenziali come quelli di backup, ma il sistema fornirà spiegazioni più dettagliate sui dati potenzialmente esposti. Inoltre, sarà possibile limitare l'accesso a cartelle specifiche anziché all'intero sistema, superando il precedente approccio del "tutto o niente".
Le autorizzazioni già in essere per il Full Disk Access continueranno a funzionare, ma le nuove installazioni e le richieste di consenso seguiranno il nuovo flusso, molto più esplicito.
Per gli sviluppatori, le API sottostanti rimangono invariate, ma le applicazioni dovranno essere progettate per gestire scenari in cui gli utenti concedono accessi parziali o temporanei, senza più presupporre una disponibilità illimitata dei dati.
Nuove categorie di protezione e visibilità
Una delle modifiche più significative è la separazione della precedente categoria "Device Control and Data Access" in due nuove sezioni distinte: "System & App Protection Override" e "Accessibility". La sezione "Accessibility" è specificamente pensata per le tecnologie assistive, mentre "System & App Protection Override" è dedicata alle applicazioni che necessitano di controllare altre app o di automatizzare attività che bypassano alcune protezioni intrinseche di macOS.
Gli utenti avranno la possibilità di concedere questi accessi solo a applicazioni specifiche e potranno anche scegliere che l'applicazione richieda il permesso ogni volta che l'accesso è necessario. Un nuovo indicatore di trasparenza sarà introdotto nella barra dei menu, segnalando visibilmente quando un'applicazione sta controllando un'altra tramite queste autorizzazioni. Apple prevede inoltre l'introduzione di specifici entitlement per alcune categorie di app, come i software di backup e le tecnologie assistive, per garantire una gestione ancora più precisa dei permessi.