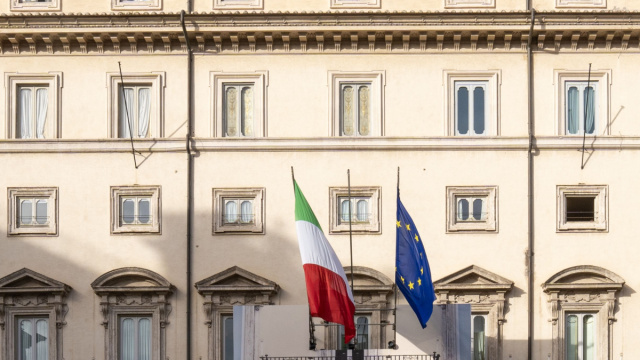
Una riunione di alta importanza è stata convocata per domani, 3 novembre 2026, alle ore 11:30, presso Palazzo Chigi. L'incontro sarà coordinato dal Sottosegretario alla Presidenza del Consiglio, Alfredo Mantovano, e avrà come obiettivo primario fare il punto sulla recente e preoccupante ondata di attacchi hacker che ha interessato i sistemi di refrigerazione commerciale in diversi paesi europei. Alla discussione parteciperanno figure chiave della sicurezza nazionale: il Direttore dell’Agenzia per la Cybersicurezza Nazionale e i Direttori delle principali Agenzie di intelligence, a testimonianza della gravità della situazione.
La convocazione a Palazzo Chigi evidenzia la priorità strategica assegnata alla protezione delle infrastrutture critiche, con un focus specifico sulla sicurezza informatica dei sistemi impiegati nella refrigerazione commerciale. Questo ambito è cruciale per la filiera della distribuzione e della conservazione alimentare. Gli impianti in questione, dotati di componenti digitali e spesso interconnessi alla rete, controllano aspetti vitali come temperature, accessi e impostazioni operative. La loro natura connessa li rende, purtroppo, bersagli potenziali per intrusioni e sabotaggi informatici.
Il contesto degli attacchi ai sistemi di refrigerazione
L'allerta in Italia è stata innescata da un significativo attacco hacker avvenuto il 13 ottobre 2026, che ha colpito in modo esteso numerosi supermercati francesi.
In risposta, l’Agenzia per la Cybersicurezza Nazionale ha tempestivamente emesso un bollettino contenente misure urgenti. Tali raccomandazioni sono state diffuse a un'ampia platea di operatori: supermercati, aziende della logistica alimentare, operatori della refrigerazione industriale e manutentori degli impianti italiani, al fine di rafforzare le difese.
Il quadro delle vulnerabilità tecniche segnalate è particolarmente critico. Si evidenziano problematiche quali la presenza di apparecchiature obsolete, pannelli di controllo esposti e direttamente accessibili da Internet, sistemi di accesso con protezioni insufficienti e l'utilizzo di password di fabbrica non modificate. Un ulteriore elemento di fragilità è la gestione centralizzata degli impianti, dove la dipendenza di molteplici punti vendita da un'unica piattaforma di controllo può amplificare notevolmente l'impatto e la portata distruttiva di un attacco informatico.
Le indicazioni operative dell’Agenzia per la Cybersicurezza
Per mitigare e contrastare efficacemente queste minacce, l’Agenzia per la Cybersicurezza Nazionale ha diramato precise indicazioni operative. Le aziende sono invitate a procedere con un censimento dettagliato di tutti gli impianti collegati alla rete. È considerato essenziale rimuovere i pannelli di controllo dall'accesso diretto su Internet, permettendo l'accesso remoto esclusivamente attraverso l'uso di canali protetti e sicuri. Le direttive comprendono inoltre l'adozione dell'autenticazione a più fattori, la sostituzione immediata di tutte le password predefinite o giudicate deboli, e l'implementazione di un sistema di verifica costante per rilevare tempestivamente eventuali modifiche non autorizzate alle impostazioni operative degli impianti.