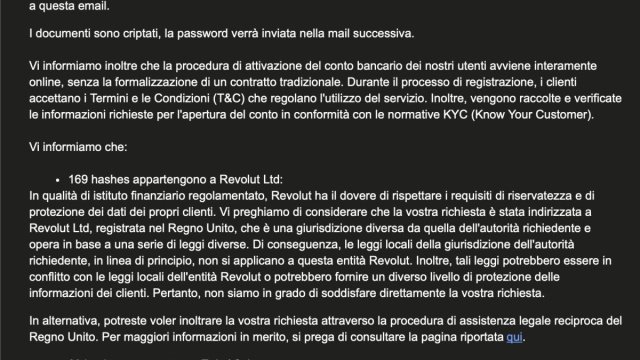
La Procura della Repubblica di Reggio Calabria ha avviato un'inchiesta sul caso che ha coinvolto Revolut, la società di servizi bancari con sede nel Regno Unito. L'indagine è scattata dopo che ignoti hanno richiesto e ottenuto dati di clienti della piattaforma, utilizzando una email istituzionale compromessa, attribuita alla Prefettura di Reggio Calabria. La vicenda, emersa il 16 settembre 2026, si concentra sull'ipotesi di reato di intrusione in un sistema informatico di pubblico interesse, come previsto dall'articolo 615-ter, comma 3, del codice penale.
Al momento, gli investigatori non hanno ancora stabilito con certezza se la compromissione abbia riguardato un computer specifico della Prefettura di Reggio Calabria o del Viminale. L'elemento centrale dell'accertamento investigativo è l'utilizzo della casella di posta elettronica istituzionale e le modalità con cui le richieste di dati sono state inoltrate alla società. Il caso evidenzia una comunicazione partita da un indirizzo istituzionale e una successiva richiesta di informazioni relative ai clienti di Revolut.
L'attacco informatico e la casella istituzionale
L'indagine, condotta dalla Polizia postale, si concentra su un attacco informatico che ha interessato Revolut e un indirizzo email istituzionale collegato al Ministero dell'Interno italiano.
La società ha ricevuto richieste di dati personali dei clienti da una casella con dominio @pec.interno.it, che sarebbe stata controllata da criminali informatici. Questa casella è stata ricondotta alla Prefettura di Reggio Calabria.
Tra i dati trasmessi figurano documenti d'identità, selfie di verifica, IBAN, estratti conto e cronologie delle operazioni. Revolut ha specificato che i propri sistemi interni e i fondi dei clienti non hanno subito violazioni. I sospetti della società sono nati dopo una serie di richieste anomale, portando Revolut a contattare direttamente l'istituzione italiana, la quale ha categoricamente negato di aver inviato tali comunicazioni.
Il fascicolo della Procura di Reggio Calabria
Il fascicolo aperto dalla Procura di Reggio Calabria verte specificamente sull'ipotesi di intrusione in un sistema informatico di pubblico interesse. La qualificazione giuridica richiamata è quella del comma 3 dell'articolo 615-ter del codice penale, che disciplina l'accesso abusivo a sistemi informatici o telematici quando questi rivestono un interesse pubblico. Nel contesto del caso Revolut, l'elemento chiave indicato negli atti dell'inchiesta è proprio l'utilizzo della email istituzionale per avanzare le richieste alla società.