La piattaforma di hosting Vercel ha rivelato una violazione dei dati che ha colpito alcuni dei suoi clienti, confermando l'esistenza di compromissioni indipendenti avvenute prima dell'attacco noto legato allo strumento AI di terze parti, Context AI. Questo scenario evidenzia le crescenti sfide di sicurezza nel settore del cloud computing e la complessità delle minacce attuali.
Le origini dell'attacco: Context AI e le vulnerabilità
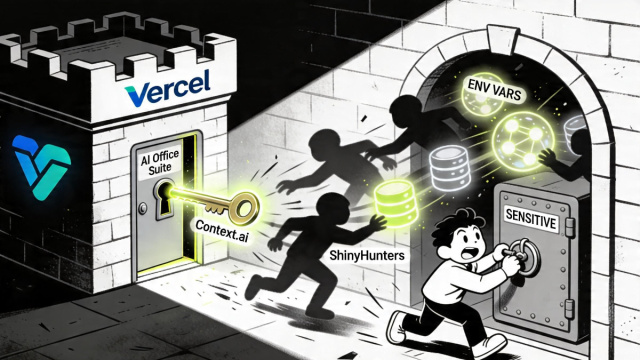
L'attacco iniziale, che ha portato alla compromissione dei sistemi Vercel, si è verificato quando un dipendente ha scaricato un'applicazione di Context AI.
Sfruttando questa vulnerabilità, gli hacker hanno ottenuto accesso all'account Google Workspace del dipendente e, da lì, ai sistemi interni di Vercel. L'azienda ha identificato un numero di clienti le cui variabili ambiente non sensibili, decifrabili in testo in chiaro, sono state compromesse, contattandoli e raccomandando una rotazione immediata delle credenziali.
Una minaccia più estesa e preesistente
Le indagini hanno rivelato che gli hacker avevano già utilizzato malware infostealer, capaci di raccogliere chiavi API e credenziali private da dispositivi infetti, ben prima dell'incidente legato a Context AI. Questi strumenti hanno permesso l'accesso a variabili ambiente non sensibili, non crittografate da Vercel, evidenziando una vulnerabilità più profonda e duratura.
Il CEO Guillermo Rauch ha confermato che l'attività degli aggressori è proseguita oltre la compromissione di Context AI, suggerendo che la violazione potrebbe essere stata più ampia e prolungata di quanto inizialmente percepito.
Misure di sicurezza e raccomandazioni per gli utenti
Vercel ha esortato gli utenti a rafforzare la sicurezza implementando l'autenticazione a due fattori, configurando un'app di autenticazione e creando una passkey. È cruciale ruotare le credenziali compromesse, poiché la semplice eliminazione di un progetto o account non è sufficiente a impedire l'accesso ai sistemi di produzione. L'azienda ha inoltre raccomandato di sfruttare la funzionalità delle variabili ambiente sensibili per proteggere i valori segreti e di monitorare i log di attività per individuare movimenti sospetti.
Altre raccomandazioni includono la verifica e l'eliminazione di deployment inattesi o sospetti, l'impostazione di Deployment Protect su 'Standard' e la rotazione dei token di protezione dei deployment.
Implicazioni settoriali e la risposta della community
L'incidente ha catalizzato l'attenzione del settore della sicurezza informatica. Vercel ha collaborato con Mandiant, altre aziende di cybersecurity e le forze dell'ordine, interagendo direttamente con Context AI per comprendere l'estensione della violazione. Partner come GitHub, Microsoft, npm e Socket hanno confermato l'integrità dei loro pacchetti npm, rassicurando sulla sicurezza della catena di fornitura. Un gruppo che si è identificato come ShinyHunters ha rivendicato l'attacco e richiesto un riscatto di 2 milioni di dollari, ma la sua autenticità è stata messa in dubbio da Austin Larsen di Google Threat Intelligence, che ha ipotizzato un tentativo di inflazione della notorietà.
Jaime Blasco, CTO di Nudge Security, ha evidenziato la necessità di adottare modelli di consenso gestiti a livello amministrativo per le applicazioni di terze parti e un inventario continuo delle concessioni OAuth. L'episodio sottolinea come la protezione dalle minacce debba essere un processo dinamico e in continua evoluzione, richiedendo difese tecniche robuste e una cultura di vigilanza costante a ogni livello organizzativo.