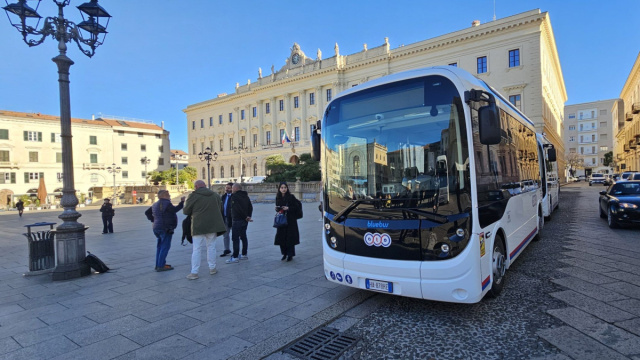
L'Atp di Sassari ha raggiunto un nuovo traguardo significativo, ottenendo la sua quarta certificazione ISO. All'elenco dei riconoscimenti già conseguiti per la gestione della qualità, dell'ambiente e della salute e sicurezza sul lavoro, l'azienda dei trasporti pubblici locale ha ora aggiunto la prestigiosa ISO/IEC 27001, specificamente dedicata alla sicurezza delle informazioni. Questo importante risultato, annunciato a Sassari, sottolinea l'impegno dell'azienda verso l'eccellenza operativa e la tutela dei propri asset.
La nuova certificazione non si limita a proteggere l'azienda dagli attacchi informatici, ma abbraccia un concetto più ampio di sicurezza delle informazioni.
Riguarda la gestione organizzativa complessiva di tutti i dati e documenti, le credenziali di accesso, gli archivi, i sistemi e gli applicativi utilizzati nelle attività quotidiane. L'Atp ha evidenziato come questo riconoscimento sia frutto di una precisa e volontaria scelta aziendale, mirata a rafforzare l'affidabilità e la trasparenza dei propri servizi.
Il Valore delle Certificazioni ISO
Le certificazioni ISO rappresentano un percorso volontario intrapreso dalle aziende per attestare la conformità dei propri processi a standard internazionali riconosciuti. Questo iter prevede che l'organizzazione adegui le proprie procedure ai requisiti specifici delle norme e si sottoponga poi a rigorose verifiche da parte di un organismo di certificazione indipendente.
Per l'Atp di Sassari, l'ottenimento della ISO/IEC 27001 si inserisce in un quadro di miglioramento continuo, seguendo le certificazioni già acquisite per la qualità, l'ambiente e la salute e sicurezza sul lavoro.
È fondamentale comprendere che la certificazione sulla sicurezza delle informazioni non si concentra su un singolo software o su uno specifico sistema informatico. Piuttosto, essa attesta l'adozione di un metodo di gestione della sicurezza che coinvolge l'intera struttura organizzativa. Al centro di questo approccio vi sono tutte le informazioni essenziali per il funzionamento dell'azienda, dai documenti operativi agli accessi ai sistemi, dagli archivi digitali agli applicativi impiegati quotidianamente, garantendone la protezione a 360 gradi.
Cosa Implica la ISO/IEC 27001 per l'Atp
Proteggere le informazioni, secondo i principi della ISO/IEC 27001, significa prevenire una serie di rischi critici. Tra questi, evitare che dati riservati possano essere consultati da persone non autorizzate, che informazioni importanti vengano perse o modificate in modo improprio, e che sistemi e dati indispensabili diventino indisponibili proprio quando sono necessari. Per un'azienda di trasporto pubblico come l'Atp, la tutela dei sistemi e delle informazioni assume un'importanza strategica ancora maggiore, poiché incide direttamente sul rischio di interruzione o rallentamento di un pubblico servizio, con potenziali ripercussioni significative per i cittadini.
Lo standard ISO/IEC 27001:2022 stabilisce i requisiti per l'implementazione, il mantenimento e il miglioramento continuo di un Sistema di Gestione della Sicurezza delle Informazioni (SGSI). Questo modello organizzativo assicura un approccio sistematico alla gestione della sicurezza, garantendo che l'azienda sia costantemente all'avanguardia nella protezione dei propri asset informativi e nella salvaguardia della continuità operativa.