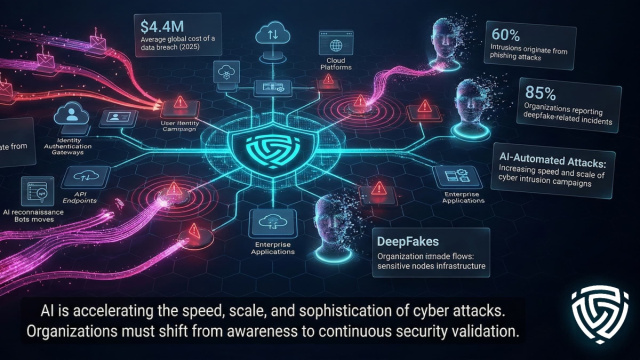
La nuova era della AI e cybersecurity trascende il semplice phishing automatizzato o il malware generato su richiesta. Il cuore della sfida è ora infrastrutturale: l’intelligenza artificiale, attraverso i suoi agenti e modelli linguistici, sta portando alla luce difetti radicati per anni all’interno di software essenziali, librerie open source e linguaggi che costituiscono una parte cruciale del web. Il caso delle vulnerabilità scoperte in PHP è emblematico di un equilibrio precario: molti siti sono costretti ad aggiornamenti immediati, mentre altri optano per una temporanea disattivazione al fine di prevenire esposizioni.
La fragilità infrastrutturale del web: il caso PHP
La vicenda di PHP è descritta come un vero e proprio momento di verifica per l’architettura stessa del web. PHP è un linguaggio di programmazione storico, profondamente integrato in ecosistemi ampiamente diffusi come WordPress e Drupal. Questa sua capillarità rende estremamente complessa ogni operazione di correzione e aggiornamento. Quando una falla colpisce uno strato così fondamentale, la semplice pubblicazione di una patch non è sufficiente: è indispensabile raggiungere e coordinare amministratori, enti pubblici, aziende, fornitori di hosting e una miriade di piccoli siti che spesso mancano di una manutenzione continua e aggiornata.
L’infrastruttura di internet, al suo livello più basso, è stata efficacemente descritta come “tenuta insieme con colla e sogni”.
Questa espressione, pur giornalistica, cattura una realtà tecnica inconfutabile: gran parte dell’economia digitale globale si basa su componenti aperti, maturi e talvolta gestiti e mantenuti da comunità di sviluppatori ristrette e con risorse limitate. La AI e cybersecurity amplifica questo problema, poiché accelera drasticamente la scoperta di bug che, in passato, avrebbero potuto rimanere latenti e inosservati per lunghi periodi.
I tempi della difesa si accorciano con l’AI
I recenti progressi dell’intelligenza artificiale stanno contribuendo a un aumento significativo del numero di vulnerabilità individuate e, al contempo, riducono drasticamente il lasso di tempo tra l’identificazione di un bug e la sua potenziale trasformazione in exploit, ovvero uno strumento operativo efficace per un attacco informatico.
Una ricerca specifica evidenzia un raddoppio anno su anno delle falle digitali scoperte, un dato che indica chiaramente un cambiamento di scala nella portata e nell’urgenza del problema.
Non tutti gli esperti del settore interpretano questo incremento nel numero di vulnerabilità come una garanzia automatica di un aumento proporzionale degli attacchi riusciti. Alcuni osservano, infatti, che molte delle vulnerabilità identificate dai modelli di AI sono intrinsecamente complesse e, di conseguenza, difficili da sfruttare, risultando meno appetibili per attaccanti meno sofisticati o preparati. Tuttavia, un punto di accordo generale e inequivocabile tra gli specialisti è che i difensori dispongono di un margine di tempo sempre più ridotto per reagire.
Le finestre per l’applicazione delle patch si comprimono, le comunicazioni coordinate tra le parti interessate diventano più ardue e il rischio di “corse agli exploit” cresce esponenzialmente, soprattutto quando le falle riguardano software ampiamente esposti a internet e di uso comune.