La Polizia postale ha avviato un'indagine per fare luce sugli attacchi informatici che hanno colpito supermercati e la filiera della distribuzione alimentare in Italia. Le prime informazioni, diffuse il 3 novembre 2026, indicano due episodi principali, localizzati in Sicilia e in Emilia-Romagna, nel contesto degli attacchi ai sistemi di refrigerazione commerciale.
Gli accertamenti in corso mirano a ricostruire la natura e l'entità degli interventi sui sistemi compromessi, chiarendo il perimetro degli incidenti registrati sul territorio nazionale.
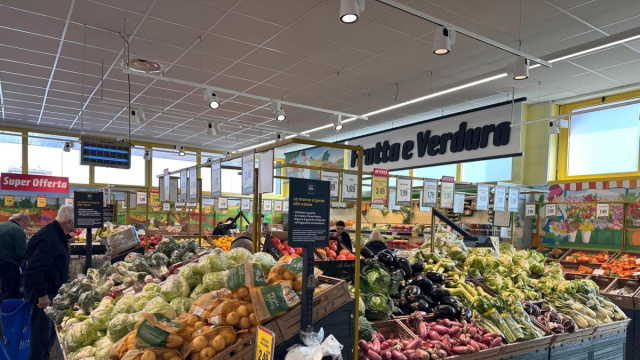
L'attenzione è focalizzata in particolare sul settore della distribuzione alimentare, un comparto strategico la cui continuità operativa è fondamentale.
I casi accertati in Italia
Nel dettaglio dei casi finora emersi, la Sicilia e l'Emilia-Romagna sono le due regioni dove si sono manifestati con maggiore evidenza attacchi o anomalie legate ai sistemi informatici di supermercati e della filiera alimentare. In Sicilia, gli episodi hanno interessato specificamente alcuni punti vendita Coop gestiti dal gruppo Coop Radenza. In Emilia-Romagna, le indagini hanno rilevato il coinvolgimento di un'impresa attiva nella produzione e distribuzione di surgelati.
A questi si aggiunge una segnalazione di incidente proveniente da un'azienda toscana operante nel settore della ristorazione collettiva.
Quest'ultimo elemento, pur non essendo un supermercato, rientra pienamente nell'ambito della filiera alimentare e degli accertamenti sui sistemi connessi alla conservazione dei prodotti, sottolineando la trasversalità delle minacce.
Sistemi di refrigerazione e misure di sicurezza
Gli attacchi identificati hanno preso di mira specificamente i sistemi di refrigerazione commerciale, infrastrutture critiche utilizzate nella grande distribuzione, nella logistica alimentare e nell'intera filiera del freddo. L'Agenzia per la cybersicurezza nazionale (ACN) ha prontamente invitato tutti gli operatori del settore a condurre verifiche approfondite sull'eventuale esposizione online dei propri sistemi di controllo e teleassistenza, raccomandando, ove necessario, di isolarli dalle reti aziendali principali per prevenire ulteriori intrusioni.
Tra le misure operative urgenti richiamate dall'ACN per rafforzare la sicurezza informatica, figurano il potenziamento degli accessi remoti attraverso l'uso di VPN (Virtual Private Network), l'implementazione dell'autenticazione multifattore per tutti gli account, un rigoroso controllo degli account privilegiati e l'aggiornamento tempestivo di tutti i dispositivi non più supportati dai rispettivi produttori. Queste indicazioni sono cruciali per proteggere gli apparati e i collegamenti che gestiscono tecnicamente gli impianti di refrigerazione, garantendo la continuità e la sicurezza della catena alimentare.