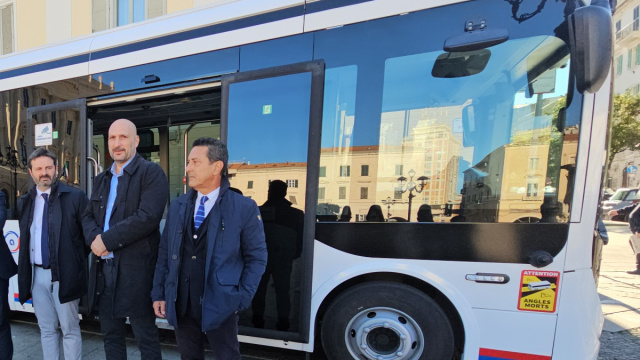
L'ATP di Sassari ha raggiunto un nuovo traguardo, ottenendo la sua quarta certificazione ISO. L'azienda dei trasporti pubblici locale ha conseguito la prestigiosa ISO/IEC 27001, uno standard internazionale dedicato alla sicurezza delle informazioni. Questo importante riconoscimento si aggiunge alle certificazioni già in possesso dell'azienda, relative alla gestione della qualità, alla tutela dell'ambiente e alla salute e sicurezza sul lavoro. La notizia è stata diffusa a Sassari in data 1 ottobre 2026.
Questo nuovo attestato sottolinea l'impegno dell'ATP nella gestione complessiva della sicurezza delle informazioni all'interno dell'intera organizzazione.
L'azienda ha evidenziato come l'ottenimento di tali certificazioni sia frutto di una scelta aziendale volontaria. Le norme ISO, infatti, non sono obbligatorie, ma richiedono un percorso strutturato che prevede l'adeguamento dell'organizzazione ai requisiti stabiliti dagli standard internazionali e il superamento di rigorose verifiche condotte da un organismo di certificazione esterno.
La norma ISO/IEC 27001: un approccio olistico alla sicurezza
La certificazione ISO/IEC 27001 si concentra sulla sicurezza delle informazioni in senso ampio, andando oltre la semplice protezione dagli attacchi informatici. Il suo campo di applicazione è esteso e include tutte le informazioni essenziali per il corretto funzionamento dell'azienda.
Si tratta di dati sensibili, documenti aziendali, credenziali di accesso, archivi fisici e digitali, nonché tutti i sistemi e gli applicativi impiegati nelle attività quotidiane.
L'obiettivo primario della protezione di questi elementi è triplice: prevenire l'accesso non autorizzato a informazioni riservate, scongiurare la perdita o la modifica impropria di dati cruciali e garantire la disponibilità costante di sistemi e informazioni indispensabili. Per un'azienda che eroga un servizio pubblico essenziale come il trasporto locale, l'indisponibilità di sistemi o informazioni potrebbe avere conseguenze significative, causando interruzioni o rallentamenti del servizio offerto alla collettività.
È fondamentale comprendere che questa certificazione non si riferisce a un singolo software o a uno specifico sistema informatico. Piuttosto, attesta l'adozione di un metodo di gestione della sicurezza che coinvolge l'intera struttura aziendale. Questo approccio integrato si basa su procedure ben definite e controlli rigorosi, tutti strettamente correlati alla gestione efficiente e sicura delle informazioni.
Impegno continuo: procedure, controlli e verifiche costanti
Il percorso verso la certificazione e, soprattutto, il suo mantenimento, implicano un impegno costante che va ben oltre il momento dell'ottenimento del riconoscimento. L'azienda è tenuta a mantenere attive e aggiornate le proprie procedure, i sistemi di controllo e i meccanismi di monitoraggio.
Questi devono essere sottoposti a verifiche periodiche per assicurare la conformità continua agli standard.
La gestione della sicurezza delle informazioni richiede inoltre un'attenta individuazione delle informazioni più critiche e sensibili. Questo processo è fondamentale per poter implementare misure di protezione mirate e garantire che l'intero sistema informativo aziendale operi con la massima affidabilità e integrità, a beneficio sia dell'organizzazione interna sia degli utenti del servizio pubblico.